Elke onderneming verstuurt bestanden: offertes, contracten, jaarstukken, personeelsgegevens. Meestal gaat dat op de automatische piloot, als e-mailbijlage of via de eerste de beste gratis deeldienst. Tot het misgaat. Dan blijkt ineens dat "even een bestandje sturen" een besluit was over klantdata, aansprakelijkheid en de AVG.
De drie manieren, eerlijk vergeleken
De e-mailbijlage. Vertrouwd en overal beschikbaar, maar je geeft alle controle weg op het moment van verzenden. Een bijlage is niet in te trekken, verloopt nooit, en laat kopieën achter op elke mailserver onderweg. Voor een nieuwsbrief prima, voor een loonstrook een risico.
De gratis deeldienst. WeTransfer en vergelijkbare diensten zijn gemaakt voor consumenten: snel iets groots versturen zonder gedoe. Dat doen ze goed. Maar zakelijk gezien mis je de basis: geen wachtwoord (in de gratis versie), geen intrekbare links, geen inzicht in wie downloadt, en verkeer dat via Amerikaanse servers kan lopen. We zetten de verschillen eerder al punt voor punt naast elkaar.
De beveiligde deel-link. Het bestand staat op één plek, versleuteld, binnen de EU. Jij bepaalt per ontvanger wie erbij kan, met welk wachtwoord, en tot wanneer. Gaat er iets mis, dan trek je de link in en is de toegang per direct weg.
Waarom dit geen detail is
De grootste categorie datalekken in Nederland is al jaren geen hack, maar een vergissing: persoonsgegevens naar de verkeerde ontvanger. In de jaarcijfers van de Autoriteit Persoonsgegevens is het consequent het meest gemelde type datalek, met alleen al in een half jaar ruim 1.700 meldingen over e-mail aan een verkeerd adres. Eén tikfout in een adresveld is genoeg, en een verzonden bijlage haal je nooit meer terug. Zo'n vergissing kan een meldplichtig datalek zijn: bij risico voor de betrokkenen moet je binnen 72 uur melden bij de AP.
Met een deel-link is dezelfde vergissing een non-incident: link intrekken, nieuwe link naar het juiste adres, en het audit-log laat zien dat er nooit gedownload is.
De AVG-checklist
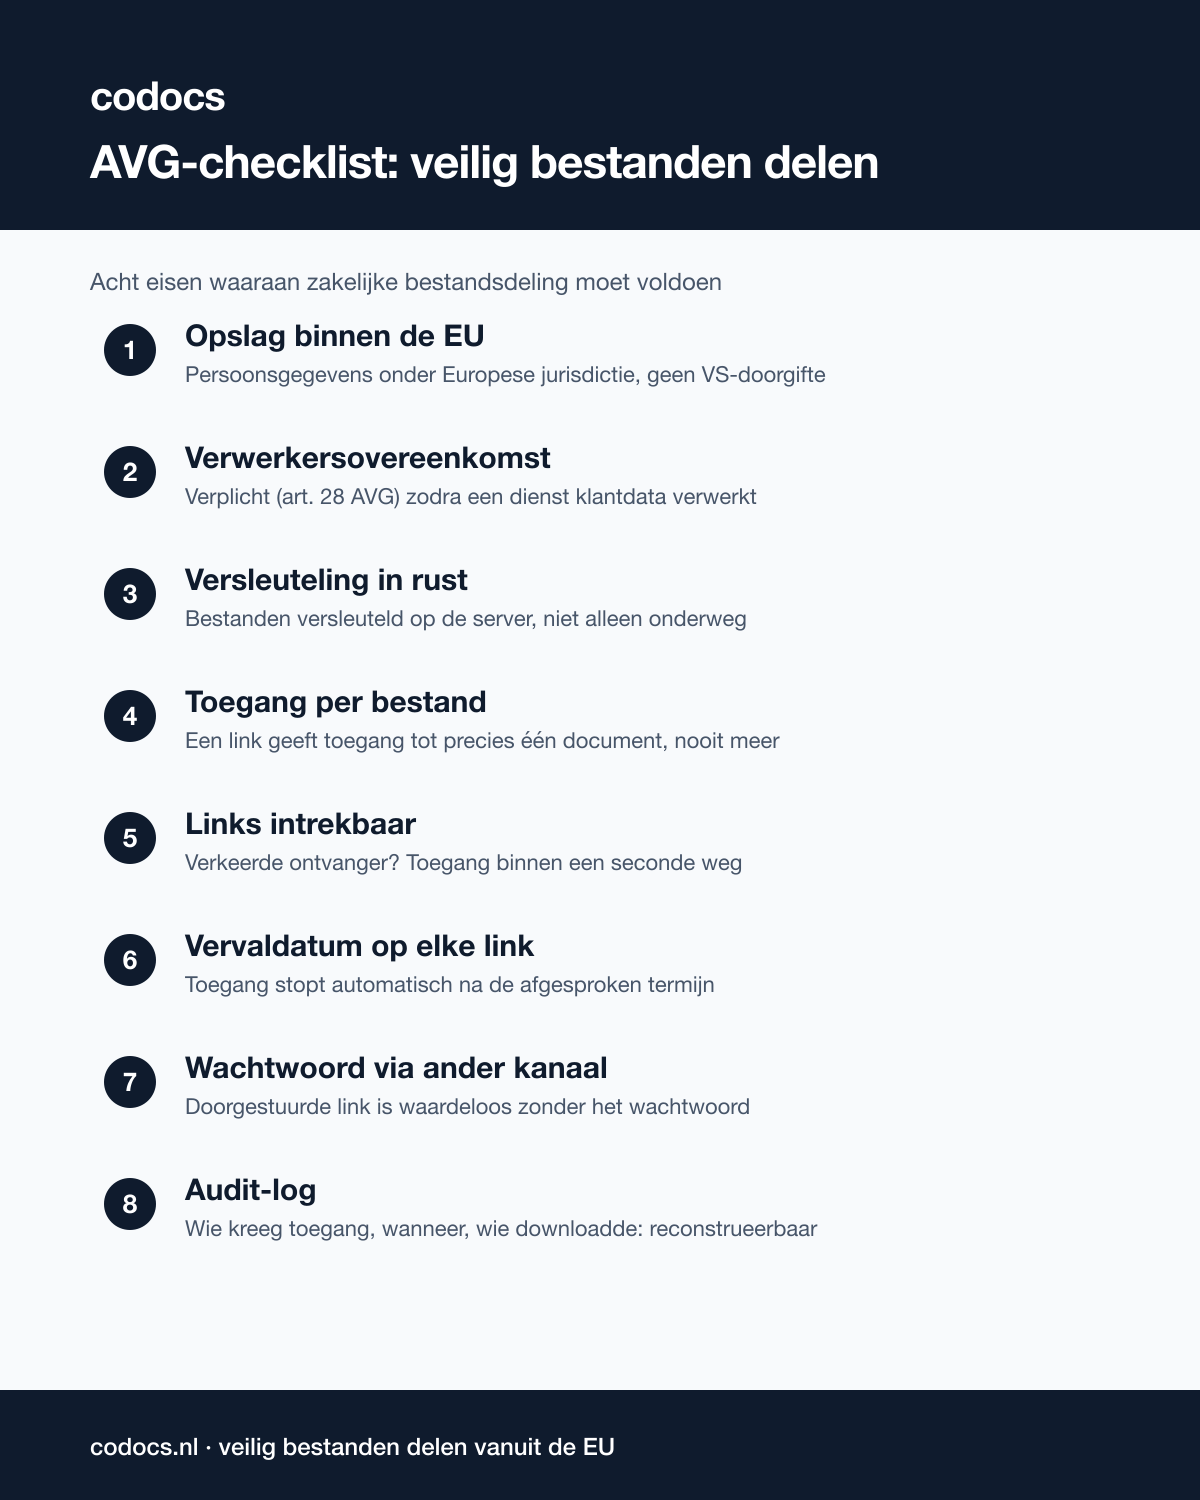
Waar moet zakelijke bestandsdeling aan voldoen? Acht eisen, ook als deelbare checklist hieronder (sla hem op, deel hem gerust door):
- Opslag binnen de EU, onder Europese jurisdictie
- Verwerkersovereenkomst, zodra een dienst persoonsgegevens van jouw klanten verwerkt is dit een AVG-vereiste (artikel 28), geen luxe
- Versleuteling in rust, niet alleen onderweg
- Toegang per bestand, een link hoort precies één document te ontsluiten
- Intrekbare links, voor als het toch misgaat
- Vervaldatum, toegang die vanzelf stopt
- Wachtwoord via een ander kanaal, zodat een doorgestuurde link waardeloos is
- Audit-log, zodat je bij een controle of incident kunt reconstrueren wie wat deed
Over die verwerkersovereenkomst
Punt 2 wordt het vaakst overgeslagen en is juist het punt waarop een accountant, jurist of functionaris gegevensbescherming direct doorvraagt. Deel je documenten van klanten via een dienst, dan is die dienst een verwerker en hoort daar een verwerkersovereenkomst bij: wat er met de data gebeurt, waar die staat, en wat er gebeurt bij een incident. Gratis consumentendiensten bieden zo'n overeenkomst zelden. Bij codocs is hij beschikbaar voor zakelijke klanten; mail naar hello@codocs.nl. Hoe codocs alle acht punten afdekt, lees je op AVG-proof bestanden delen.
Praktisch: morgen beter versturen
Het hoeft niet groot te zijn. Kies één documenttype dat er echt toe doet (jaarstukken, contracten, ID-bewijzen) en spreek af dat dat nooit meer als bijlage gaat. Upload, maak per ontvanger een link met wachtwoord en vervaldatum, en trek links in zodra een traject klaar is. De rest van je e-mailverkeer mag blijven zoals het was; de gevoelige tien procent verdient de beveiligde route.
Dat is precies waarvoor codocs is gebouwd: zakelijk bestanden versturen met controle, vanaf Europese servers, met een audit-log dat je verantwoording uit handen neemt.